Regulierung & Compliance
ESAs warnen vor externen Abhängigkeiten: Was das für KI-Anbieter in Banken bedeutet
EBA, EIOPA und ESMA nennen die Abhängigkeit von IKT-Anbietern außerhalb des EWR als zentrale Schwachstelle. Vier Konsequenzen für den KI-Betrieb in Banken.
•
acceleraid Redaktion
•
4 Min. Lesezeit
Die drei europäischen Finanzaufsichtsbehörden EBA, EIOPA und ESMA haben am 23. September 2026 ihr Herbst-Update zu Risiken und Schwachstellen im EU-Finanzsystem veröffentlicht. Drei Punkte stehen oben auf der Liste: externe Abhängigkeiten, neue Technologien und Private Credit (EBA, Pressemitteilung vom 23.09.2026). Der erste Punkt betrifft jede Bank, die generative KI im Betrieb hat, denn die Modelle und die Rechenzentren dahinter kommen in den meisten Fällen von Anbietern außerhalb des Europäischen Wirtschaftsraums.
Was die ESAs festgestellt haben
Die Befunde wurden bereits am 10. September 2026 dem Finanzstabilitätsausschuss des Wirtschafts- und Finanzausschusses der EU vorgestellt. Die Ausgangslage beschreiben die Behörden als robust: Europäische Banken arbeiten aus einer Position der Stärke, mit hoher Profitabilität, hohen Kapitalquoten und niedrigen Quoten notleidender Kredite. Verschlechterungen werden vor allem bei Gewerbeimmobilien und kleinen und mittleren Unternehmen erwartet. Operative Risiken nehmen zu; Cyber- und Betrugsrisiken bleiben die Hauptsorgen.
Bei den externen Abhängigkeiten werden die ESAs konkret. Im Bankensektor besteht eine anhaltend starke Abhängigkeit von IKT-Dienstleistern und Zahlungssystemen außerhalb der EU. Auch in den Finanzinfrastrukturen ist die Abhängigkeit sichtbar: Clearing, Repo-Märkte und Ratings werden überwiegend von Nicht-EU-Akteuren vermittelt. Hinzu kommen Refinanzierungslücken in Fremdwährungen, vor allem US-Dollar, Pfund und Franken.
Diese Abhängigkeit hat nach Einschätzung der Behörden drei Folgen. Sie bindet den Sektor an fremde Regulierungsregime. Sie macht ihn anfälliger für geopolitische Ereignisse außerhalb der EU. Und sie erhöht das Cyberrisiko, gerade wegen der Konzentration auf wenige IKT-Anbieter außerhalb des EWR. Die rasche Entwicklung fortgeschrittener KI-Systeme, so die ESAs, könne Cyberangriffe wirkungsvoller und schwerer eindämmbar machen, weil Angreifer Schwachstellen mit bislang unbekannter Geschwindigkeit finden und ausnutzen. Als zweite Technologie mit Doppelcharakter nennen sie Quantencomputing, das Prozesse optimieren, aber auch verbreitete Verschlüsselung untergraben kann.
Warum das die KI-Architektur der Banken betrifft
Die Formulierung „IKT-Dienstleister außerhalb des EWR“ klingt abstrakt. In der Praxis meint sie die Cloud-Plattformen, auf denen Kernsysteme laufen, und die Modellanbieter, deren Sprachmodelle in Kundenservice, Sachbearbeitung und Analyse eingezogen sind. Die meisten Banken beziehen beides von wenigen großen Häusern aus den USA. Was für Rechenleistung längst bekannt ist, gilt nun auch für Modelle: Wer seine KI-Fähigkeit von einem einzigen Anbieter bezieht, hat eine Abhängigkeit, die Aufsicht und Ratingagenturen als Risiko lesen.
Die ESAs fordern Aufseher und Marktteilnehmer ausdrücklich auf, Abhängigkeiten von Dienstleistern außerhalb der EU und des EWR zu überwachen und die Vorbereitung auf Risiken aus der schnellen Entwicklung von KI und Quantencomputing zu stärken. Das ist keine neue Pflicht, sondern eine Verschärfung der Erwartung. Der Digital Operational Resilience Act verlangt seit Januar 2025 ein Informationsregister aller vertraglichen Vereinbarungen mit IKT-Drittdienstleistern. Wer dieses Register ernst nimmt, sieht die Konzentration bereits schwarz auf weiß. Die Frage ist, was daraus folgt.
Vier Konsequenzen für den KI-Betrieb
Abhängigkeiten inventarisieren, auch für Modelle. Das DORA-Register erfasst Verträge. Ein KI-Inventar muss darüber hinaus festhalten, welches Modell in welchem Prozess läuft, bei welchem Anbieter, in welcher Region, mit welchen Daten. Erst diese Verknüpfung macht sichtbar, welche Kundenprozesse stehen, wenn ein Anbieter ausfällt oder ein Regulierungsregime sich ändert.
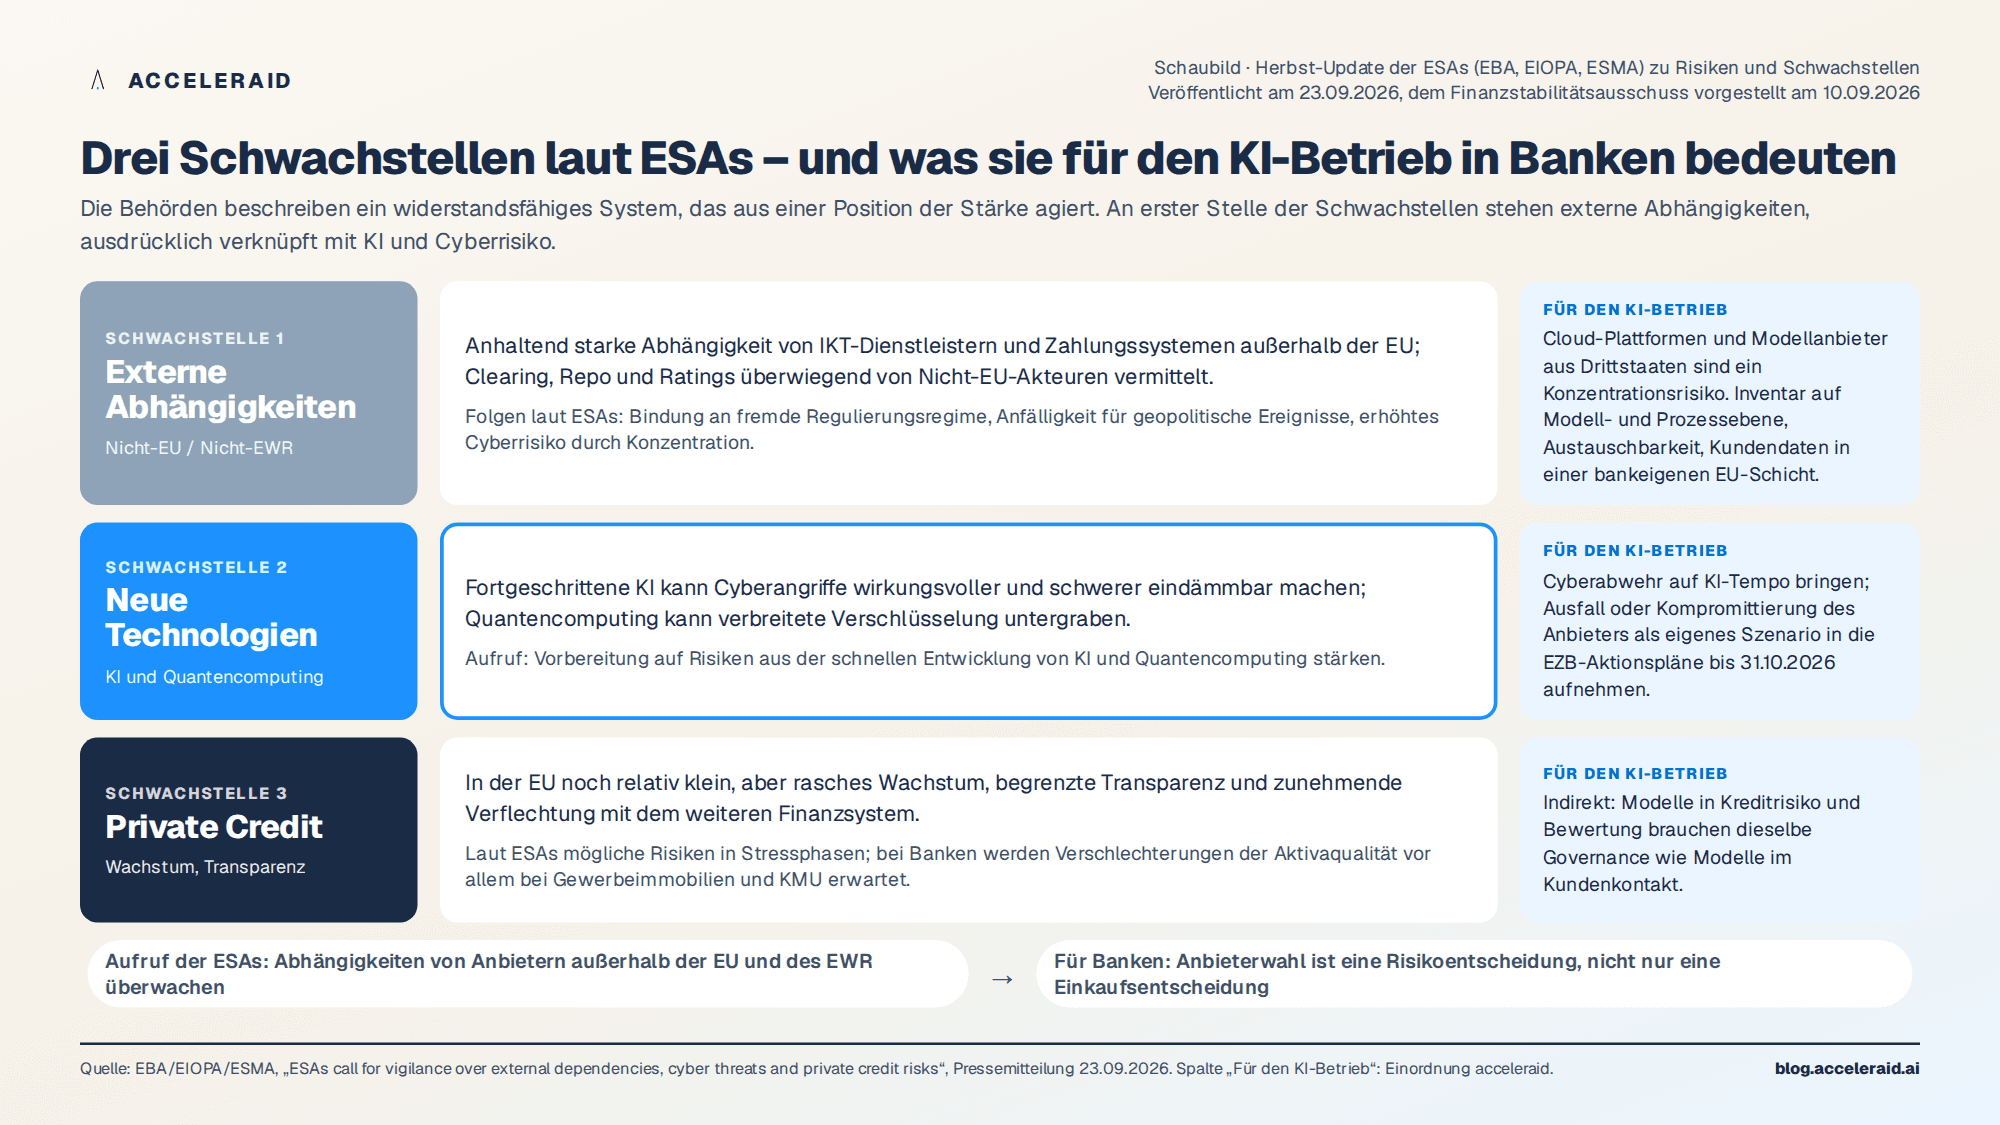
Austauschbarkeit herstellen. Eine Architektur, in der Modelle hinter einer eigenen Schicht für Orchestrierung, Regeln und Kundendaten stehen, kann den Anbieter wechseln, ohne die Anwendung neu zu bauen. Wir haben das Prinzip als Modellunabhängigkeit beschrieben (Warum der KI-Stack keinem Modell gehören darf). Die Modellkataloge der Hyperscaler und europäische Anbieter erweitern die Auswahl (Vom Cloud-Lock-in zur Wahlfreiheit). Austauschbarkeit ist die operative Antwort auf das, was die ESAs als Konzentrationsrisiko beschreiben.
Kundendaten trennen. Das Wissen über Kunden, ihre Historie, ihre Einwilligungen und die Regeln der Ansprache gehören in eine Schicht, die die Bank kontrolliert und die in der EU liegt. Das Modell bekommt, was es für die Aufgabe braucht, und nicht mehr. Damit wird der Anbieterwechsel möglich und der Umfang dessen, was bei einem Vorfall betroffen wäre, begrenzt.
Cyberabwehr auf KI-Tempo bringen. Die ESAs verbinden externe Abhängigkeit und KI-gestützte Angriffe ausdrücklich. Die EZB verlangt von den beaufsichtigten Instituten bis zum 31. Oktober 2026 Aktionspläne genau dazu (Was der Aufsichtsbrief verlangt). Wer diese Pläne schreibt, sollte die Konzentration auf wenige Anbieter als eigenes Szenario aufnehmen: Was passiert, wenn der Anbieter selbst Ziel eines Angriffs wird?
Einordnung
Das Herbst-Update ist kein Alarmruf. Die ESAs betonen die Widerstandsfähigkeit des Systems und stellen fest, dass Banken aus einer Position der Stärke agieren. Aber die Reihenfolge der genannten Schwachstellen ist ein Signal. Externe Abhängigkeiten stehen an erster Stelle, vor Private Credit, und sie werden ausdrücklich mit KI und Cyber verknüpft. Für Institute, die in den kommenden Jahren KI in Kundenprozesse bringen wollen, heißt das: Die Wahl des Anbieters ist eine Risikoentscheidung, nicht nur eine Einkaufsentscheidung. Wer sie so behandelt, hat gegenüber Aufsicht und Ratingagenturen die bessere Antwort.
Fünf Punkte zum Mitnehmen
Die ESAs nennen externe Abhängigkeiten, neue Technologien und Private Credit als zentrale Schwachstellen des EU-Finanzsystems; die Abhängigkeit von IKT-Dienstleistern außerhalb des EWR gilt als besondere Sorge.
Für Banken bedeutet das konkret: Cloud-Plattformen und KI-Modellanbieter aus Drittstaaten sind ein Konzentrationsrisiko, das Aufsicht und Ratingagenturen zunehmend prüfen.
Die Behörden sehen einen direkten Zusammenhang zwischen dieser Konzentration und dem Cyberrisiko, das durch leistungsfähigere KI-Modelle weiter steigt.
Das DORA-Informationsregister zeigt die Abhängigkeit; ein KI-Inventar auf Modell- und Prozessebene und eine austauschfähige Architektur machen sie steuerbar.
Kundendaten und Ansprache-Regeln gehören in eine bankeigene Schicht in der EU; das begrenzt Anbieterabhängigkeit und die Reichweite von Vorfällen zugleich.
Illustration: KI-generiert. KI-gestützte Inhalte: Bei der Erstellung unserer Beiträge setzen wir KI-Technologien und automatisierte Agenten ein, unter anderem von Microsoft, Google, OpenAI, Anthropic und weiteren Anbietern. Themen, fachliche Ausrichtung und finale Freigabe liegen bei unserem Team.
Weiterlesen
Weitere Artikel

KI & Banking
Agentic Experience Platform für Banken: Warum der Kreislauf zählt, nicht das Werkzeug
Treasure AI, Golden Context, 15 CDP-Anwendungsfälle: Warum in Banken die Zeit vom Signal zur geprüften Handlung zählt, nicht das Werkzeug. Serienauftakt.

CLM & CVM
Customer Lifecycle Management und Customer Value Management: Das Betriebsmodell für Agenten
Teil 1/5: CLM liefert die Zeilen, CVM die Zielfunktion. Warum Agenten ohne Betriebsmodell auf Klicks optimieren und was in jede Zelle der Matrix gehört.

Daten & Technologie
Customer Data Platform mit Kontext-Layer: Vom Golden Record zum Golden Context
Teil 2/5: Drei Kontexte, fünf Funktionen, vier Arten von Gedächtnis. Was aus einem Datenfeld ein Kontextobjekt macht und was der Agent nicht sehen soll.
